网络空间安全监督检查制度概念图
一、一部规章的三个关键时间
《公安机关网络空间安全监督检查办法》于 2026 年 7 月 1 日经公安部部务会议审议通过,2026 年 8 月 6 日以公安部令第176号公布,自 2026 年 10 月 1 日起施行,全文共 23 条。与之同步,2018 年 9 月 15 日发布的《公安机关互联网安全监督检查规定》(公安部令第151号)同时废止。
从名称即可看出监管重心的迁移:「互联网安全」扩展为「网络空间安全」。办法第二条明确,网络空间安全包括网络安全、数据安全、信息安全三个维度,适用对象为网络运营者、数据处理者、个人信息处理者等履行法定安全义务的情况。这意味着监督检查不再只盯「网络跑不跑得通」,而是同时审视「数据管不管得住、信息护不护得好」。
对弱电智能化行业,这是一次覆盖面的扩张:园区、楼宇、医院、政务大厅里由集成商建设并维护的监控专网、门禁、停车、动环等系统,均属于联网运营的组成部分,天然进入监督检查视野。
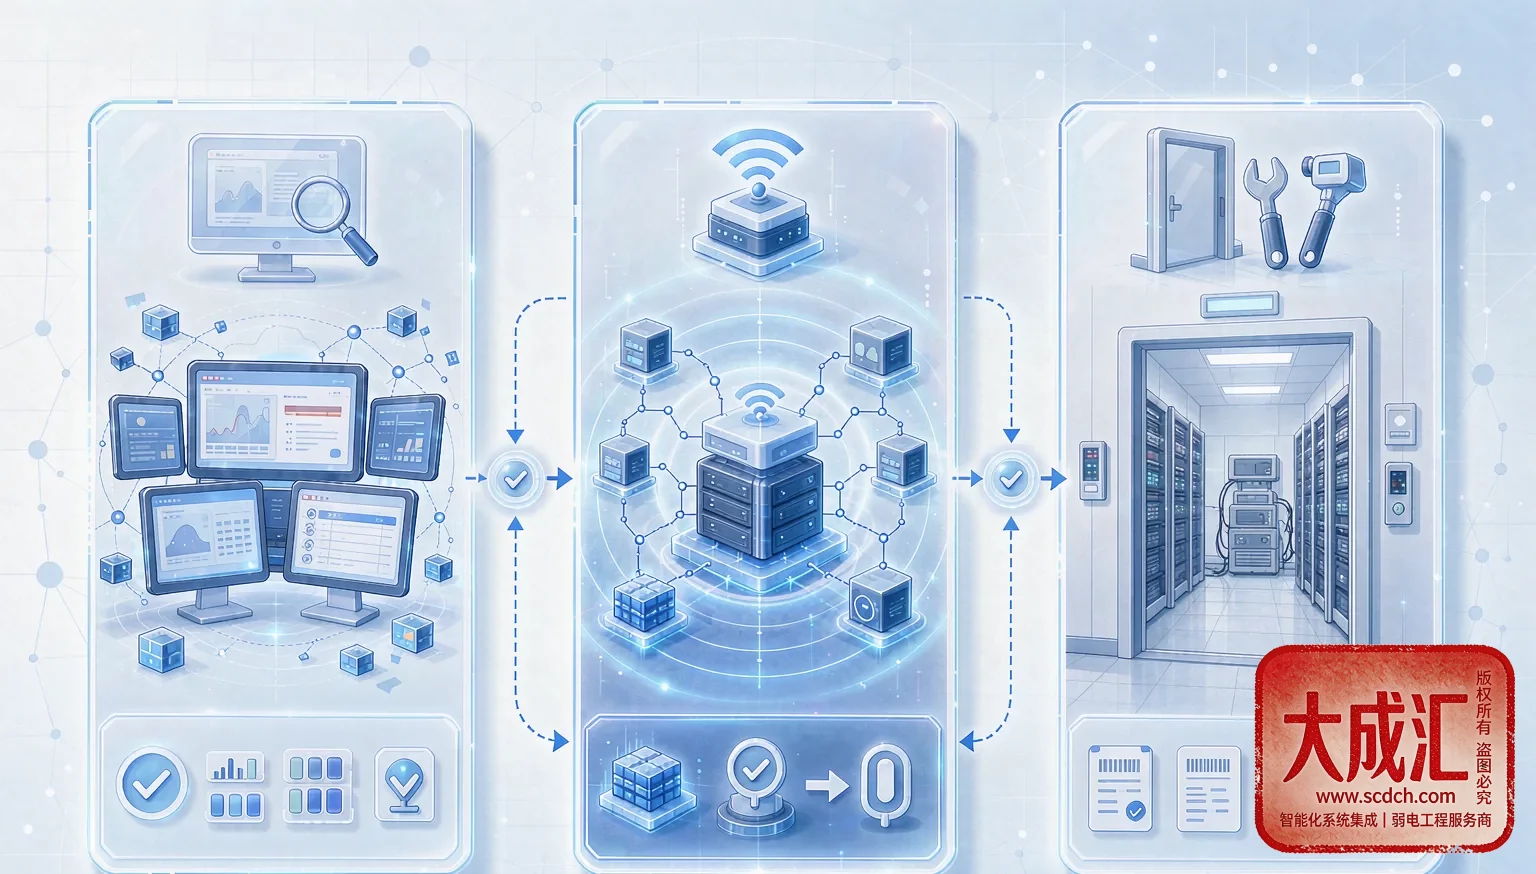
线上巡查、远程检测、现场检查三种监督方式示意
二、三种监督检查方式,各有明确程序
办法第四条到第十二条把监督检查拆成线上巡查、远程检测、现场检查三种方式,并分别规定实施主体、技术手段与告知程序。三种方式并非互斥:线上巡查、远程检测发现的风险隐患要核查,必要时转入现场检查线下核查。
| 监督方式 | 实施主体 | 主要手段 | 告知与程序要求 |
|---|---|---|---|
| 线上巡查 | 公安机关(本辖区范围内) | 网络信息巡查、信息审核能力测试、漏洞扫描等不影响正常业务运行的方式 | 开展信息审核能力测试的,提前三个工作日告知巡查时间、范围 |
| 远程检测 | 设区的市级以上公安机关 | 漏洞探测、渗透性测试等,针对关键信息基础设施以外的网络设施、信息系统 | 提前三个工作日告知检查时间、范围;不得干扰、破坏正常运行;通报同级网信部门、行业主管部门 |
| 现场检查 | 被检查对象运营机构所在地县级以上公安机关 | 进入营业场所、机房、工作场所;问询负责人与安全管理人员;查阅、复制信息;查看安全保护技术措施运行;开展技术检测 | 人民警察不少于二人,出示人民警察证和县级以上公安机关出具的监督检查通知书 |
对机房与弱电间而言,三种方式对应三种侧重点各不相同的准备:线上巡查考验台账与配置的完备,远程检测考验系统抗攻击与漏洞处置能力,现场检查则是「人、证、记录」的当面核对。任何一环掉链子,都会顺着「发现隐患—督促整改—提示函—约谈—处罚」的阶梯放大后果。
办法第十四条同时划出监督边界:监督检查应当客观公正,不得向被检查对象收取费用,不得要求被检查对象购买、使用指定的产品和服务。遇到越界情形,被检查对象有权拒绝并可向有关部门反映。
重点检查内容与结果运用机制示意
三、谁来被查:八类对象与重点情形
办法第六条列出八类依法开展监督检查的对象:提供互联网接入、数据中心、内容分发、域名服务、信息服务等的互联网服务提供者;公共上网服务提供者;网络运营者及其建设者、维护者;关键信息基础设施运营者及其建设者、维护者;网络产品、服务的提供者;数据处理者;个人信息处理者;其他依法可以监督检查的对象。
同时明确两类情形应当重点检查:曾发生网络安全、数据安全等事件的,以及因未履行法定安全义务被行政处罚且未按照要求整改的。对合规记录良好的单位,检查压力主要来自日常性安排,而非专项叠加。
四、查什么:十一项重点检查内容
办法第七条把检查内容落到了可核对的清单上,共十一项:
(一)联网备案:是否依法办理联网单位备案手续,并报送接入单位和用户基本信息及变更情况;(二)制度规程:是否依法制定并落实网络安全、数据安全、信息安全管理制度和操作规程;(三)日志留存:是否依法记录并留存用户注册信息和上网日志信息;(四)等保义务:是否依法履行网络安全等级保护定级备案、等级测评、建设整改、自查等安全保护义务;(五)关基义务:是否依法履行关键信息基础设施安全保护义务。
(六)技术防护:是否依法采取防范计算机病毒和网络攻击、网络侵入等技术措施;(七)漏洞整改:是否依法针对网络安全漏洞、隐患采取整改措施,消除风险隐患;(八)信息内容防范:是否依法在公共信息服务中对法律、行政法规禁止发布或者传输的信息采取防范措施;(九)算法安全:是否依法落实算法安全主体责任,建立健全算法推荐管理制度和技术措施;(十)数据与个保:是否依法履行数据安全、个人信息保护义务;(十一)技术支持:是否依法为公安机关维护国家安全、防范调查恐怖活动、侦查犯罪等提供技术支持和协助。
十一个维度中,等保、日志、漏洞整改、数据与个保四项与弱电智能化交付物的重合度更高:监控录像的留存周期、门禁与人脸数据的权限、动环系统的漏洞修补,都将成为检查中可被直接翻阅的材料。
五、多久查一次:频次约束与减负机制
办法第九条到第十一条给检查频次装了「限速器」:日常性的现场检查要在国家网络安全、数据安全等机制统筹协调下进行,合理确定频次、范围、方式,避免重复检查、交叉检查;对网络安全等级保护第三级(含)以上的网络运营者、关键信息基础设施运营者,每年开展一次日常性的现场检查;本年度其他主管部门已经开展的现场检查,公安机关复用相关检查结果,不再重复开展。
涉及多行业、多部门的日常性现场检查,由公安部报中央网络安全和信息化委员会审批;对电信、能源、交通、水利、金融、国防科技工业等行业的日常性现场检查,应当提前五个工作日告知网信部门、行业主管部门,具备条件的联合开展,减少企业负担。
六、查出问题怎么办:提示函、约谈与法律责任
办法第十六条到第十九条搭起阶梯式的结果运用体系:监督检查中发现风险隐患的,督促指导消除并在检查记录上注明;存在不依法履行安全义务等情况的,依据《网络安全法》《数据安全法》《个人信息保护法》《关键信息基础设施安全保护条例》《网络数据安全管理条例》等法律法规追究法律责任。
尚不构成违法犯罪的,按三级提示机制处理:县级以上公安机关向被检查对象发放公安提示函督促安全防范;设区的市级以上公安机关向同级行业主管部门发放提示函加强行业监管;省级以上公安机关向社会发布不指向具体对象的公安通告。等保三级以上网络、关键信息基础设施、重要数据存在重大风险隐患的,及时通报行业主管部门、网信部门。
约谈机制同步入法:省级以上公安机关发现较大安全风险或发生安全事件的,可约谈网络运营者法定代表人或主要负责人;县级以上公安机关在数据安全监督中发现较大风险或事件的,可约谈有关组织、个人。被约谈对象应当采取措施整改,消除风险隐患。
七、与151号令相比,变了什么
对照废止的151号令,176号令的变化不止于名称。综合条文,可以读出四个方向:范围上,从互联网安全扩展到网络安全、数据安全、信息安全三类义务,数据处理者、个人信息处理者成为明确的检查对象;方式上,远程检测(漏洞探测、渗透性测试)及其中告知、通报程序被写入条文,线上巡查的非侵入式手段得到列举;负担上,每年一次、复用结果、联合检查、不得收费、不得指定产品等减负约束成体系;管理上,委托网络安全服务机构提供技术支持,从松散实践变为备案、承诺书、背景审查、全流程安全管理的制度化安排。
对以弱电智能化集成为主业的服务商,条令传递的信号清晰:合规不再是验收后补的材料,而是要嵌入方案设计、交付、运维全生命周期的运行底线。谁能把等保、日志、漏洞、数据管理做成可核对的交付物,谁就能在新一轮检查周期中掌握主动。
关于四川大成汇科技有限公司
四川大成汇科技有限公司(DCH)成立于 2013 年,是一家位于四川省成都市的智能化系统集成服务商,持有电子与智能化工程专业承包二级资质,业务覆盖弱电智能化工程、信息系统集成、机房建设与运维等领域,服务过多家央国企及政府事业单位。
欢迎关注四川大成汇科技有限公司官方微信公众号,获取更多项目动态与行业资讯。
扫码关注「四川大成汇科技有限公司」微信公众号